🛡️ ACL (Access Control List) Nedir? Ağ Güvenliği ve Erişim Kontrolü
ACL (Erişim Kontrol Listesi), bir ağda hangi kullanıcıların veya cihazların hangi kaynaklara erişebileceğini belirleyen temel güvenlik mekanizmasıdır.

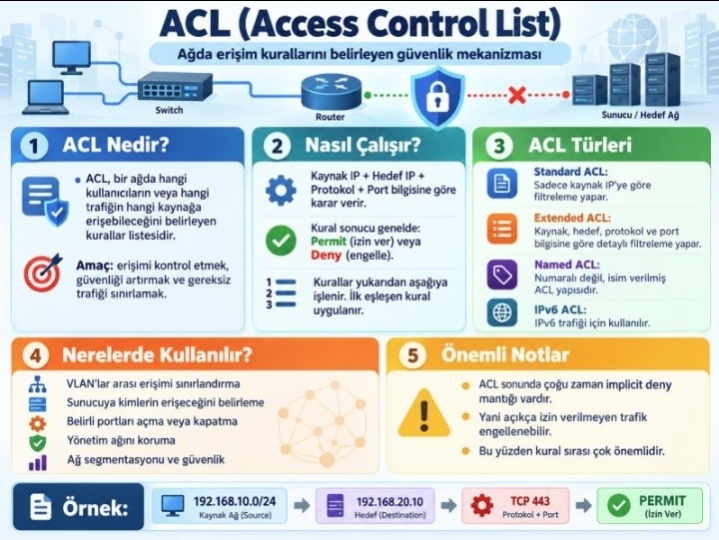
1. ACL Nasıl Çalışır?
Ağ cihazlarında (Switch, Router, Firewall) ACL kuralları yukarıdan aşağıya doğru sırayla işlenir:
- Permit (İzin Ver): Belirtilen kriterlere uyan trafiğin geçişine izin verir.
- Deny (Engelle): Belirtilen trafiği durdurur ve engeller.
⚠️ Önemli Not (Implicit Deny): ACL kurallarının en sonunda varsayılan olarak yazısız bir "Tümünü Engelle" (Implicit Deny) kuralı vardır. Açıkça izin verilmeyen tüm trafik engellenir, bu yüzden kural sırası kritik önem taşır.
2. ACL Türleri
- Standard ACL: Sadece kaynak IP adresine göre filtreleme yapar.
- Extended (Genişletilmiş) ACL: Kaynak IP, hedef IP, protokol (TCP/UDP) ve port numarasına göre detaylı filtreleme sunar.
- Named ACL: Numaralandırmak yerine isim verilerek yönetilen ACL yapısıdır.
- IPv6 ACL: IPv6 trafiği için kullanılan erişim kurallarıdır.
3. Nerelerde Kullanılır?
- VLAN'lar arası erişim kısıtlamalarında
- Kritik sunuculara kimlerin erişeceğini belirlemede
- Belirli portları (HTTP, SSH, RDP) açıp kapatmada
- Yönetim ağını (Management Network) korumada